10小时前
PHP 重大RCE漏洞的短说社区处理方案
PHP 重大RCE漏洞的短说社区处理方案
想天软件小蘑菇
事件速览:
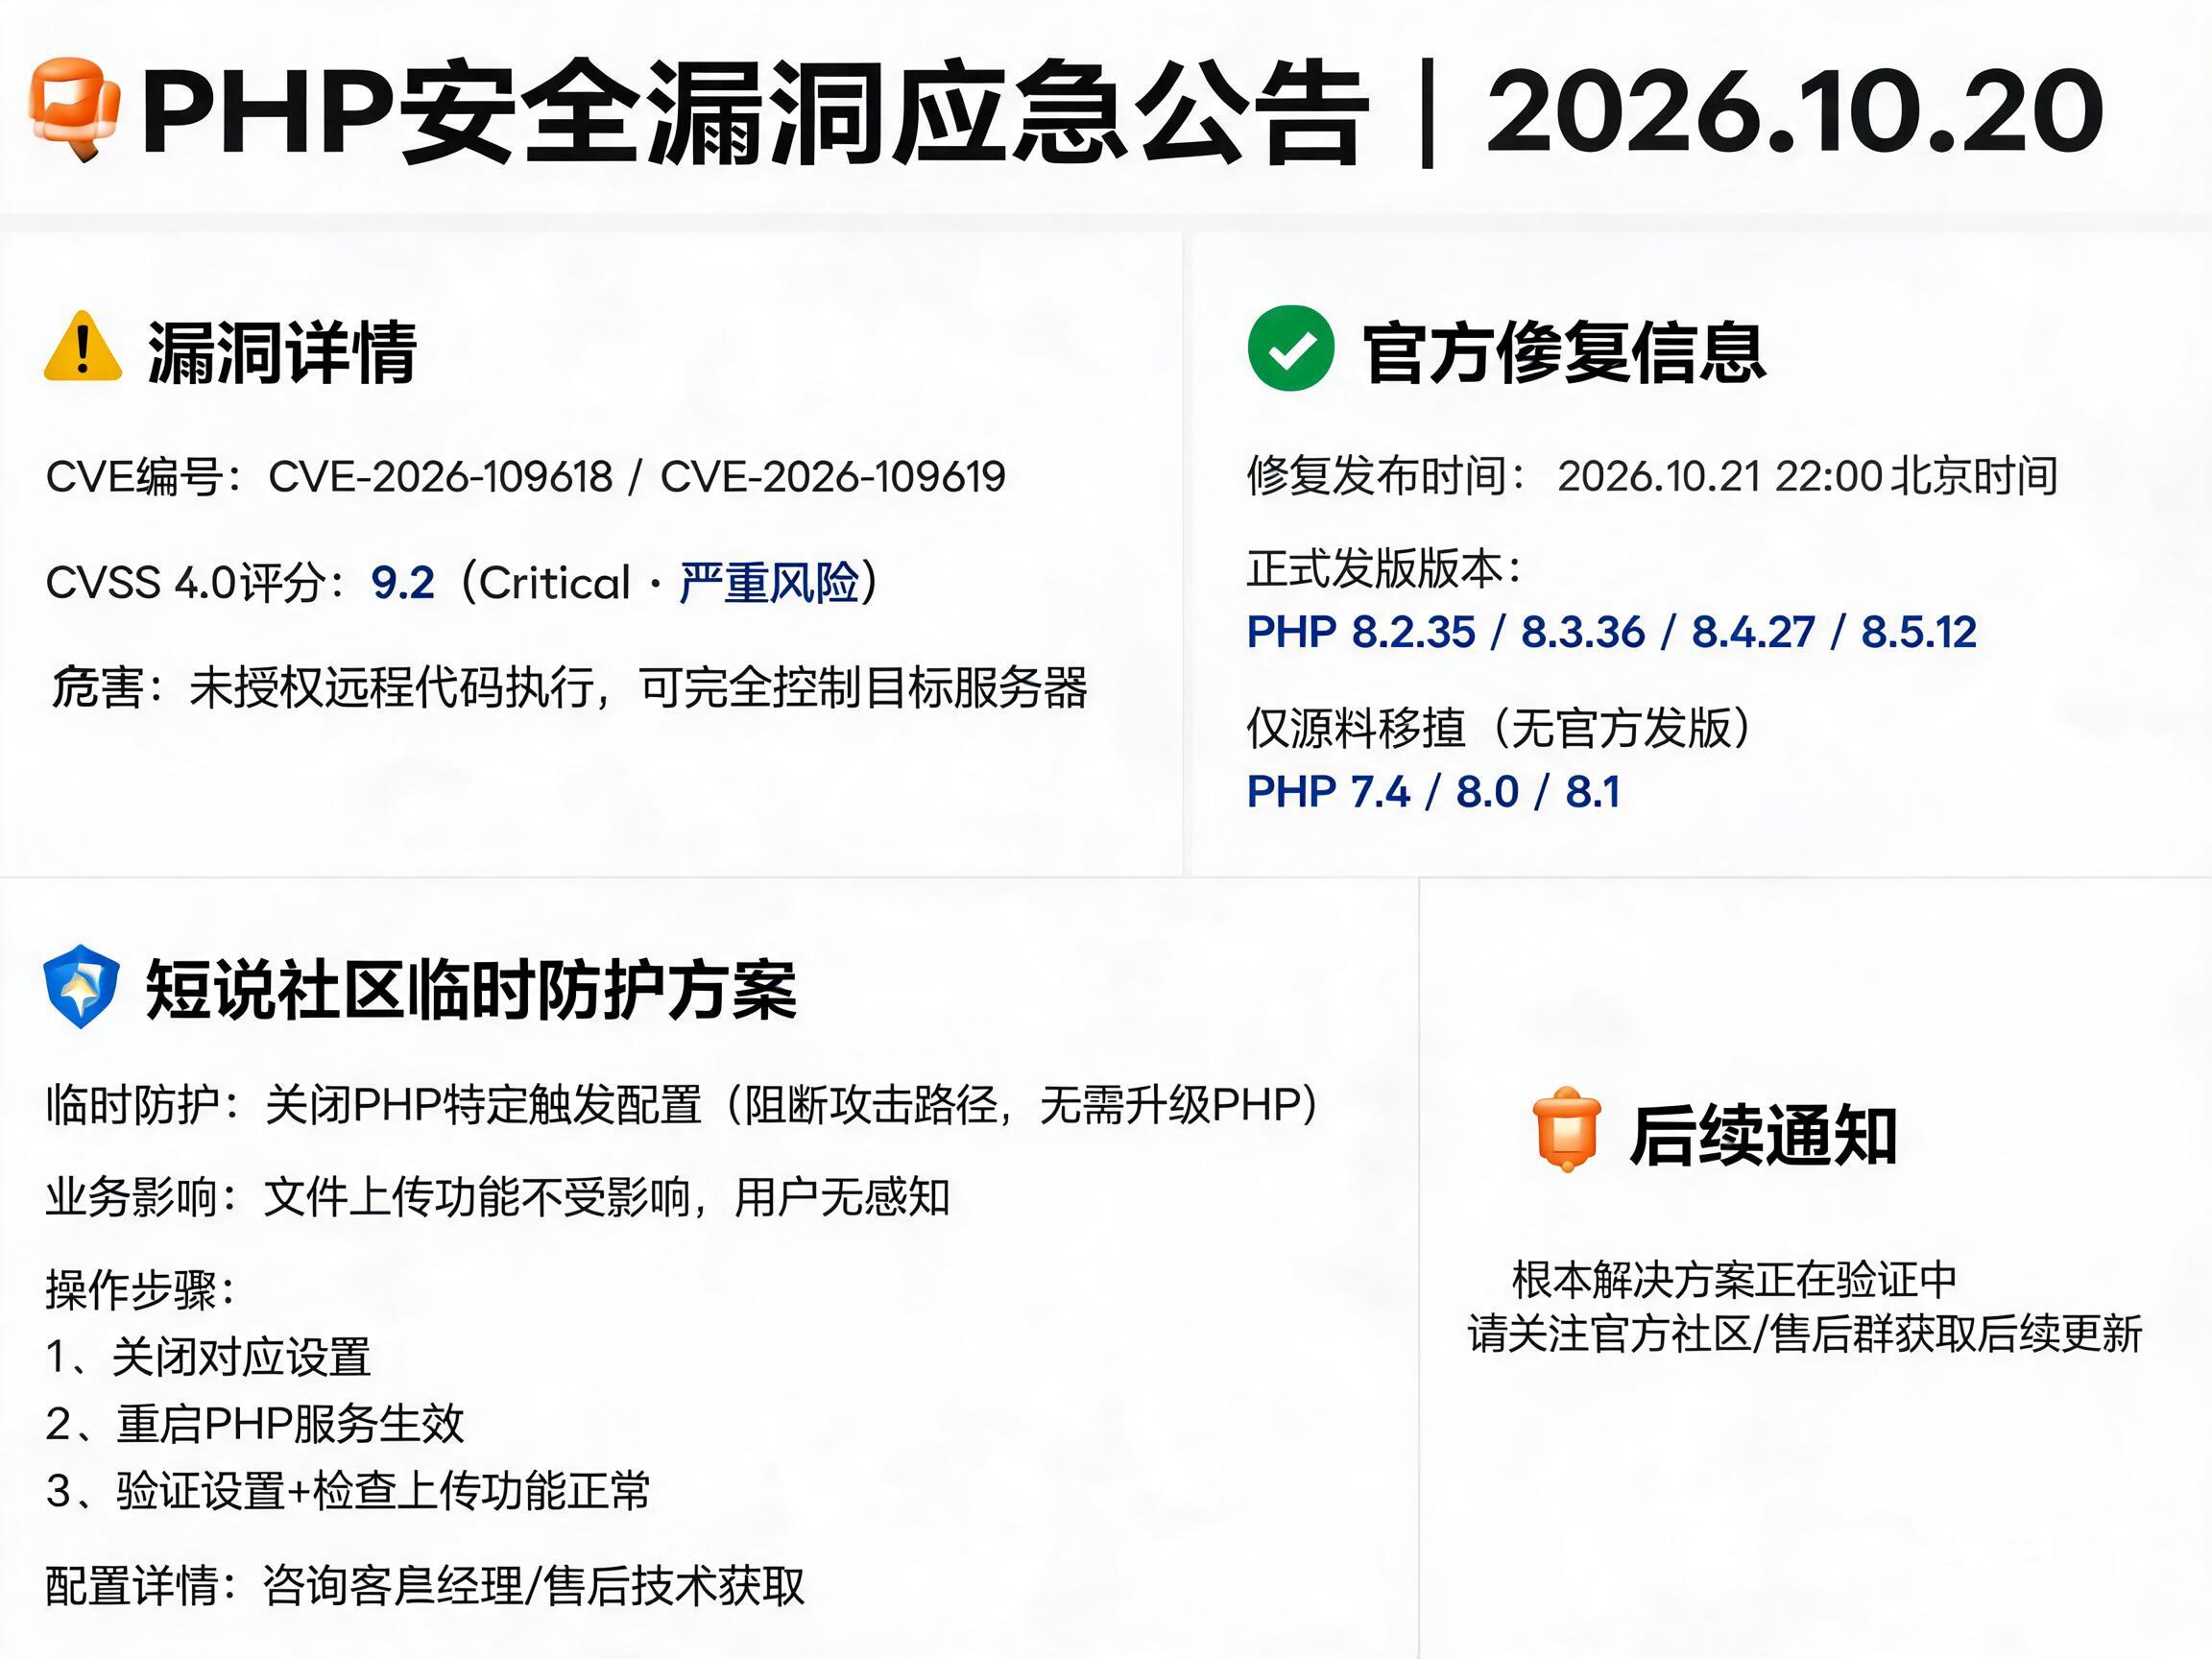
PHP 官网 2026 年 10 月 20 日的公告提到两个安全漏洞,编号为 CVE-2026-109618 和 CVE-2026-109619。据公告和公开报道,这两个漏洞的 CVSS 4.0 评分均为 9.2(Critical),可导致未经身份验证的远程代码执行,成功利用可能完全控制目标服务器。
2026 年 10 月 21 日 北京时间 22:00 ,PHP 官方发布带外安全版本,修复两个核心引擎漏洞,1修复版本:8.2.35 / 8.3.36 / 8.4.27 / 8.5.12。PHP 7.4 / 8.0 / 8.1 只提供源码级回移植,官方不再发版;
短说社区解决方案:
目前短说社区系统也有涉及,为降低风险,我们需要在「短说社区」的 PHP 环境中关闭一项配置,具体咨询客户经理/售后技术(不在本文披露)。这个配置是本次漏洞攻击链的触发入口之一,关闭后可以直接阻断这条已知攻击路径,是目前不升级 PHP 前提下最有效的临时防护手段。
对业务的影响很小:文件上传功能本身完全不受影响,用户正常上传、经我们确认,「短说」当前上传进度由前端实现,不依赖该配置,关闭后业务无感知影响。
操作内容:将该配置设为关闭,重启 PHP 服务生效,完成后验证配置并检查上传功能正常。
根本解决方案我们正在处理验证中,等方案确认后会给大家陆续提供解决方案,请关注官方社区或售后群通知。